
Mục lục20 mục
NAT Là Gì? Router Chia Sẻ Một Public IP Cho Hàng Trăm Thiết Bị Như Thế Nào?
Trong các bài viết trước, chúng ta đã biết rằng kho địa chỉ IPv4 toàn cầu chỉ có vỏn vẹn 4.3 tỷ IP và đã hoàn toàn cạn kiệt. Thế nhưng trong thực tế, một hộ gia đình bình thường có thể có tới 10 - 20 thiết bị (điện thoại, laptop, TV thông minh, camera), một quán cà phê có hàng trăm khách hàng, và một văn phòng công ty có hàng nghìn máy tính kết nối Internet cùng một lúc.
Điều kỳ diệu là: Tất cả các thiết bị đó thường chỉ cần dùng chung 1 địa chỉ Public IP duy nhất của nhà mạng cấp mà vẫn lướt web, xem video, chơi game mượt mà không hề bị xung đột!
Công nghệ đứng sau phép màu giúp cứu rỗi và kéo dài tuổi thọ cho toàn bộ mạng Internet suốt hàng chục năm qua chính là NAT (Network Address Translation). Vậy NAT là gì? Nguyên lý hoạt động ra sao? Và cách cấu hình NAT Masquerade trên các dòng Router chuyên nghiệp như MikroTik RouterOS có gì đặc biệt? Hãy cùng VinaProxy khám phá chi tiết ngay dưới đây!
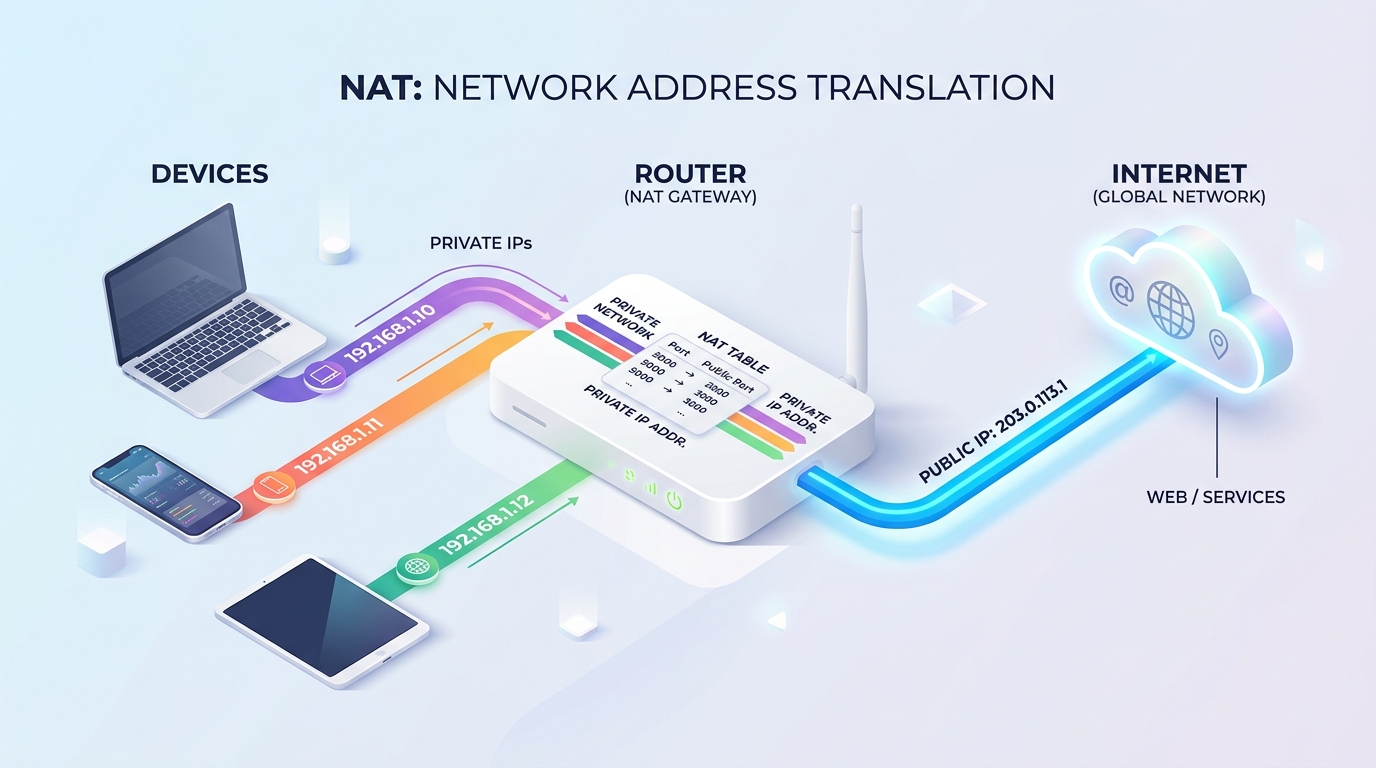
1. NAT (Network Address Translation) Là Gì?
NAT là viết tắt của Network Address Translation (Biên dịch địa chỉ mạng).
Đây là một kỹ thuật mạng được tích hợp bên trong thiết bị Router hoặc Tường lửa (Firewall), cho phép chuyển đổi qua lại giữa các địa chỉ IP nội bộ (Private IP) trong mạng LAN và địa chỉ IP công cộng (Public IP) ra ngoài Internet.
Hãy hình dung một ví dụ thực tế cực kỳ dễ hiểu:
- Bạn làm việc trong một tòa nhà văn phòng có 500 nhân viên. Mỗi nhân viên có một số máy bàn nội bộ riêng (ví dụ: máy lẻ
101,102,103). - Tòa nhà này chỉ có duy nhất 1 số điện thoại hotline tổng đài công khai với thế giới bên ngoài.
- Khi bạn gọi điện cho khách hàng bên ngoài, số hiển thị trên máy khách hàng luôn là số hotline công ty. Khi khách hàng gọi lại hotline và bấm số máy lẻ, nhân viên lễ tân (Router) sẽ chuyển tiếp cuộc gọi đến đúng bàn của bạn.
Trong mô hình mạng máy tính, Router chính là người lễ tân thông minh thực hiện cơ chế NAT!
2. Nguyên Lý Hoạt Động Kỳ Diệu Của Bảng Dịch NAT (NAT Table)
Làm sao Router biết được gói tin phản hồi từ website Facebook hay YouTube gửi về là dành cho chiếc điện thoại của bạn hay chiếc laptop của người ngồi bên cạnh?
Bí mật nằm ở Cổng dịch vụ (Port) và Bảng theo dõi trạng thái NAT (NAT Translation Table):
sequenceDiagram
    participant Phone as Điện Thoại (192.168.1.11)
    participant Laptop as Laptop (192.168.1.10)
    participant Router as Router Gateway (NAT)
    participant Server as Web Server (Google)

    Laptop->>Router: Gửi gói tin (192.168.1.10:5000)
    Phone->>Router: Gửi gói tin (192.168.1.11:5000)

    Note over Router: NAT gán Port Public khác nhau:<br>Laptop -> 203.0.113.1:30001<br>Phone  -> 203.0.113.1:30002

    Router->>Server: Gói 1 ra Internet từ Port 30001
    Router->>Server: Gói 2 ra Internet từ Port 30002

    Server-->>Router: Trả dữ liệu về Port 30001
    Server-->>Router: Trả dữ liệu về Port 30002

    Note over Router: Tra bảng NAT Table:<br>30001 trả về Laptop (192.168.1.10)<br>30002 trả về Phone (192.168.1.11)

    Router-->>Laptop: Nhận đúng dữ liệu!
Router-->>Phone: Nhận đúng dữ liệu!Các bước xử lý của Router:
- Khi máy tính
192.168.1.10gửi gói tin ra web, nó mở một cổng tạm thời là5000. - Gói tin đến Router. Router gỡ bỏ địa chỉ IP nội bộ, thay bằng Public IP
203.0.113.1và gán cho nó một cổng mới là30001. - Router ghi dòng này vào Bảng NAT:
192.168.1.10:5000 <--> 203.0.113.1:30001. - Khi trang web gửi kết quả trả về địa chỉ
203.0.113.1:30001, Router chỉ việc tra bảng và lập tức chuyển tiếp ngược lại cho máy tính192.168.1.10.
Nhờ cơ chế này, hàng nghìn thiết bị có thể mở đồng thời hàng chục nghìn kết nối mà dữ liệu không bao giờ bị nhầm lẫn!
3. Các Loại NAT Phổ Biến Trong Hạ Tầng Mạng
Trong kỹ thuật mạng, NAT được chia làm 3 phân loại chính:
3.1. Static NAT (NAT Tĩnh 1:1)
- Ánh xạ cố định 1 địa chỉ Private IP sang đúng 1 địa chỉ Public IP.
- Ứng dụng: Thường dùng khi doanh nghiệp sở hữu dải Public IP tĩnh và muốn gán riêng cho các máy chủ nội bộ (Web Server, Mail Server) để người ngoài có thể truy cập trực tiếp.
3.2. Dynamic NAT (NAT Động)
- Ánh xạ một nhóm Private IP sang một nhóm (Pool) Public IP có sẵn theo nguyên tắc thiết bị nào gửi trước thì được cấp trước.
- Nếu số thiết bị vượt quá số lượng IP trong Pool, thiết bị đến sau sẽ phải chờ.
3.3. PAT / NAT Overload / Masquerade (Biên dịch theo cổng)
- Đây là loại NAT phổ biến nhất chiếm 99% trên thế giới.
- Cho phép hàng nghìn thiết bị Private IP cùng dùng chung 1 địa chỉ Public IP duy nhất, phân biệt các kết nối bằng số hiệu cổng (Port).
4. Kỹ Thuật NAT Masquerade Trên Hệ Điều Hành MikroTik RouterOS
Đối với những ai làm quản trị mạng hoặc cấu hình hệ thống trạm Proxy, thuật ngữ Masquerade (Đeo mặt nạ) trên nền tảng MikroTik RouterOS là khái niệm không thể không biết.
Masquerade trên MikroTik là gì?
Masquerade là một dạng đặc biệt của Source NAT (src-nat). Khi một đường truyền Internet sử dụng IP động (Dynamic IP) do nhà mạng cấp phát qua quay PPPoE hoặc DHCP Client:
- Mỗi khi đường mạng ngắt và kết nối lại, Public IP sẽ bị đổi thành một số khác.
- Nếu bạn dùng quy tắc
src-nattĩnh, bạn sẽ phải vào sửa lại IP thủ công rất phiền toái. - Khi dùng Action = Masquerade, RouterOS sẽ tự động phát hiện địa chỉ IP hiện tại của cổng WAN và tự động gán địa chỉ đó làm Source IP cho toàn bộ mạng nội bộ.
Cú pháp lệnh cấu hình nhanh trên MikroTik WinBox / Terminal:
/ip firewall nat
add chain=srcnat out-interface=ether1-WAN action=masquerade comment="NAT Internet ra cong WAN"
Chỉ với 1 dòng lệnh duy nhất, toàn bộ các máy trạm trong dải mạng LAN đã có thể truy cập Internet một cách an toàn và trơn tru!
5. Ưu Điểm & Thách Thức Của NAT
Ưu điểm vượt trội:
- Tiết kiệm tài nguyên IP: Giải quyết triệt để bài toán thiếu hụt địa chỉ IPv4 toàn cầu trong suốt hơn 30 năm qua.
- Bảo mật mạng nội bộ tự nhiên: Toàn bộ máy tính, điện thoại phía sau Router đều ẩn danh hoàn toàn với thế giới bên ngoài. Tin tặc không thể gửi trực tiếp mã độc đến IP nội bộ của bạn nếu bạn không chủ động mở kết nối.
- Linh hoạt trong quản trị: Doanh nghiệp có thể tự do thay đổi nhà mạng ISP hoặc đổi dải IP WAN mà không cần phải cấu hình lại địa chỉ IP của từng chiếc máy tính trong văn phòng.
Thách thức cần giải quyết:
- Phá vỡ kết nối đầu-cuối (End-to-End): Các ứng dụng cần kết nối trực tiếp hai chiều như Game Online P2P, gọi video VoIP hay máy chủ nội bộ sẽ gặp khó khăn.
- Không thể truy cập ngược từ ngoài vào: Nếu bạn dựng một máy chủ Proxy tại nhà trên cổng
1080, người ngoài Internet không thể truy cập vào cổng đó trừ khi bạn cấu hình thêm quy tắc Destination NAT (Port Forwarding) trên Router.
6. Ứng Dụng NAT Trong Hệ Thống Tạo Trạm Proxy MMO
Đối với cộng đồng làm MMO, nuôi tài khoản mạng xã hội hay điều khiển Box Phone Farm, việc làm chủ kỹ thuật NAT mở ra khả năng tùy biến hệ thống vô cùng mạnh mẽ:
- Phân tách luồng NAT theo từng WAN (Policy Routing NAT): Khi bạn sở hữu một Box Router có nhiều đường mạng (Multi-WAN), bạn có thể cấu hình NAT để: dàn điện thoại Phone Farm 1 đi ra bằng IP của WAN 1; dàn máy tính nuôi tài khoản đi ra bằng IP của WAN 2.
- Biến mỗi cổng mạng thành một Proxy Port độc lập: Kết hợp Destination NAT (dst-nat) để chuyển tiếp các cổng Proxy SOCKS5/HTTP từ ngoài vào các máy ảo hoặc dịch vụ nội bộ một cách an toàn.
Giải Pháp Box PC Router Proxy Chuyên Dụng Từ VinaProxy:
Thay vì phải mất hàng tuần nghiên cứu các dòng lệnh định tuyến phức tạp, VinaProxy cung cấp giải pháp Box PC Router Proxy trọn gói:
- Đã cấu hình tối ưu sẵn toàn bộ bảng quy tắc NAT, Masquerade và bộ lọc tường lửa chống rò rỉ IP.
- Hỗ trợ khai thác mượt mà các gói cước mạng đa phiên (VNPT, Viettel, FPT), biến 1 đường mạng thành trạm phát nhiều IP sạch.
- Chính sách cam kết dịch vụ:
- Bảo hành phần cứng 3 tháng (cam kết 1 đổi 1 nếu phát sinh lỗi do nhà sản xuất).
- Hỗ trợ kỹ thuật miễn phí trong 3 tháng đầu: Đội ngũ chuyên gia VinaProxy đồng hành cài đặt bảng NAT, hướng dẫn mở port và tối ưu đường truyền từ A-Z.
7. Các Câu Hỏi Thường Gặp (FAQ)
Q1: NAT và Routing khác nhau như thế nào?
Trả lời: Routing là việc Router tìm đường đi ngắn nhất để chuyển gói tin từ mạng này sang mạng khác mà không thay đổi địa chỉ IP của gói tin. Trong khi đó, NAT chủ động can thiệp và sửa đổi (biên dịch) địa chỉ IP nguồn hoặc đích trên gói tin trước khi chuyển đi.
Q2: Router gia đình có giới hạn số lượng thiết bị qua NAT không?
Trả lời: Về mặt lý thuyết, một IP Public có thể mở được khoảng 65.000 cổng (tương đương 65.000 phiên kết nối đồng thời). Tuy nhiên, các router gia đình giá rẻ thường bị giới hạn bởi dung lượng RAM và CPU yếu, dễ bị treo hoặc lag khi có quá 30 - 50 thiết bị cùng truy cập.
Q3: NAT có làm tăng độ trễ (Ping) của mạng không?
Trả lời: Quá trình tra bảng và thay thế địa chỉ trong NAT diễn ra ở cấp độ phần cứng (Hardware Offloading) chỉ mất vài micro-giây, hoàn toàn không ảnh hưởng đến độ trễ khi lướt web hay chơi game.
Lời Kết
NAT chính là phát minh vĩ đại đã cứu rỗi mạng Internet trong kỷ nguyên bùng nổ thiết bị số. Hiểu rõ cơ chế hoạt động của NAT và cách thức Router phân phối lưu lượng dữ liệu sẽ giúp bạn làm chủ hạ tầng mạng gia đình, cấu hình mở cổng dịch vụ chính xác và tự tin xây dựng trạm proxy MMO chuyên nghiệp.
👉 Đón đọc bài viết tiếp theo trong Series 1: Bài #8: CGNAT là gì? Vì sao có IP Internet nhưng không thể mở Port? — Giải mã nguyên nhân số 1 khiến anh em làm mạng không thể mở port proxy ra ngoài!